Washington D.C.— En lo que ya se considera una de las mayores crisis de seguridad digital de los últimos años, un grupo de ciberactivistas ha puesto en jaque al gobierno de Estados Unidos al filtrar los datos de miles de agentes federales. El ataque informático expuso información altamente confidencial, desatando una oleada de preocupación dentro de las agencias de seguridad nacional.
La autoría del ataque fue reclamada por el colectivo de hackers conocido como Department of Peace. El grupo logró vulnerar los servidores del Departamento de Seguridad Nacional (DHS), extrayendo una base de datos masiva que compromete la identidad de más de 40,000 empleados y funcionarios públicos.
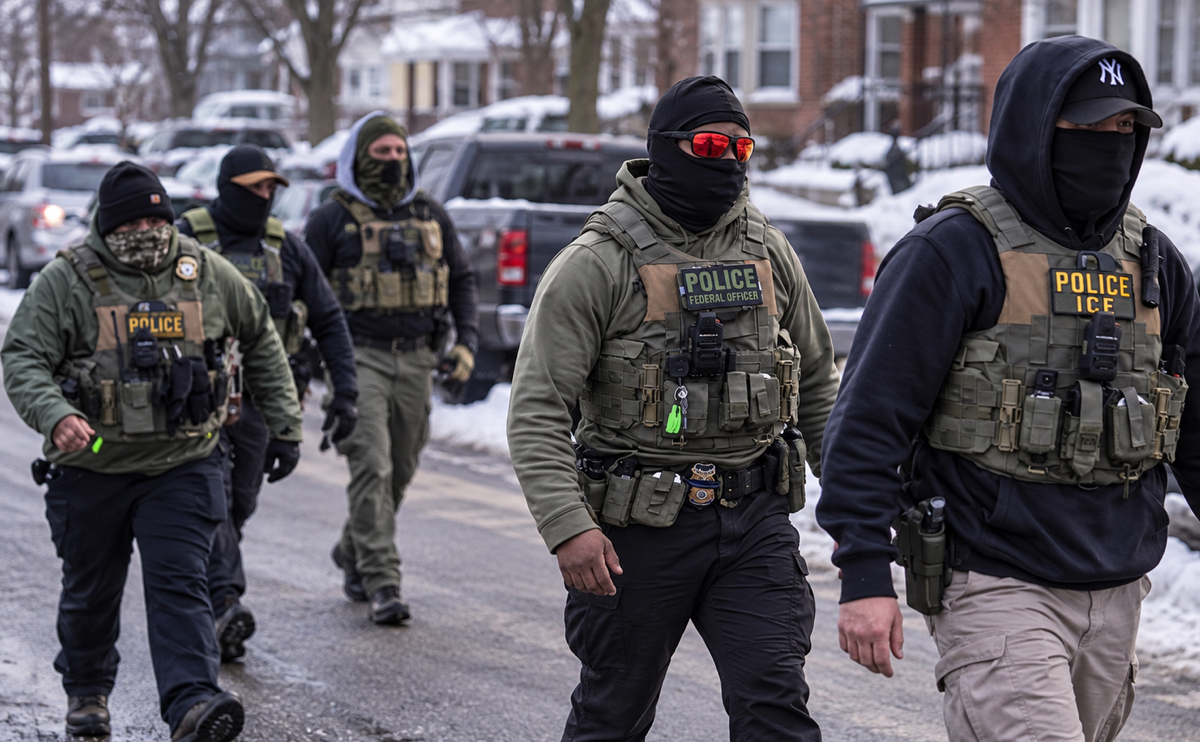
Entre el personal afectado se encuentran cerca de 6,600 miembros del Servicio de Inmigración y Control de Aduanas (ICE) y más de 21,000 efectivos de la Oficina de Aduanas y Protección Fronteriza (CBP). La filtración también alcanzó a investigadores de seguridad interna y personal operativo de diversas unidades estratégicas.
Los datos expuestos incluyen nombres completos, números de teléfono, correos electrónicos corporativos, puestos de trabajo específicos y asignaciones operativas. Lo más alarmante para las autoridades es que el paquete de información vincula de manera directa a varios funcionarios con misiones encubiertas en territorio estadounidense.
El material robado fue entregado a la organización de transparencia informativa Distributed Denial of Secrets (DDoSecrets), la cual facilitó la publicación de una base de datos interactiva y de libre acceso denominada Icepick. A través de esta plataforma, cualquier usuario puede rastrear la identidad de los agentes fronterizos.
Los atacantes declararon abiertamente que el hackeo es una respuesta política a las agresivas medidas de deportación impulsadas por la actual administración republicana. En sus comunicados, señalaron directamente las advertencias del secretario del DHS, Markwayne Mullin, de “subir la temperatura” contra la inmigración irregular, argumentando que buscan “reemplazar el anonimato con la rendición de cuentas” de los oficiales.
La respuesta del gobierno federal no se hizo esperar ante la gravedad del incidente, el cual ha sido calificado de manera interna por altos mandos como “catastrófico” y “vergonzoso”. Mullin informó que las agencias federales ya se encuentran desplegando medidas urgentes de contención y protección para mitigar los riesgos de acoso y amenazas hacia el personal expuesto y sus familias.
Los investigadores explicaron que la vulnerabilidad se originó en el sistema de inicio de sesión único (Single Sign-On / Okta) que utiliza el DHS. Al lograr vulnerar las credenciales de acceso de usuarios con altos privilegios, los ciberdelincuentes consiguieron las llaves digitales para ingresar libremente a múltiples plataformas internas de la institución.
Este suceso reaviva el debate sobre la supuesta invulnerabilidad de la infraestructura tecnológica de la superpotencia, sumándose a una alarmante cadena de ciberataques recientes que han afectado al Pentágono y al FBI. Expertos señalan que la dependencia de sistemas informáticos antiguos y el factor del error humano mediante engaños digitales siguen siendo las principales debilidades del Estado.
Mientras el Congreso evalúa las responsabilidades técnicas del hackeo, la oposición demócrata ha aprovechado la coyuntura para cuestionar los métodos de vigilancia masiva aplicados por ICE y CBP. El escándalo deja al descubierto no solo la fragilidad de la seguridad nacional en el ciberespacio, sino también la profunda polarización política que rodea la agenda migratoria de los Estados Unidos.
, filtrando datos de miles de oficiales de ICE y CBP.)